التقنية من اجل السلام
الحذر من تطبيقات مشاهدة المباريات والقنوات المزيفة التي قد تتسبب بسرقة الأموال والمعلومات الشخصية.
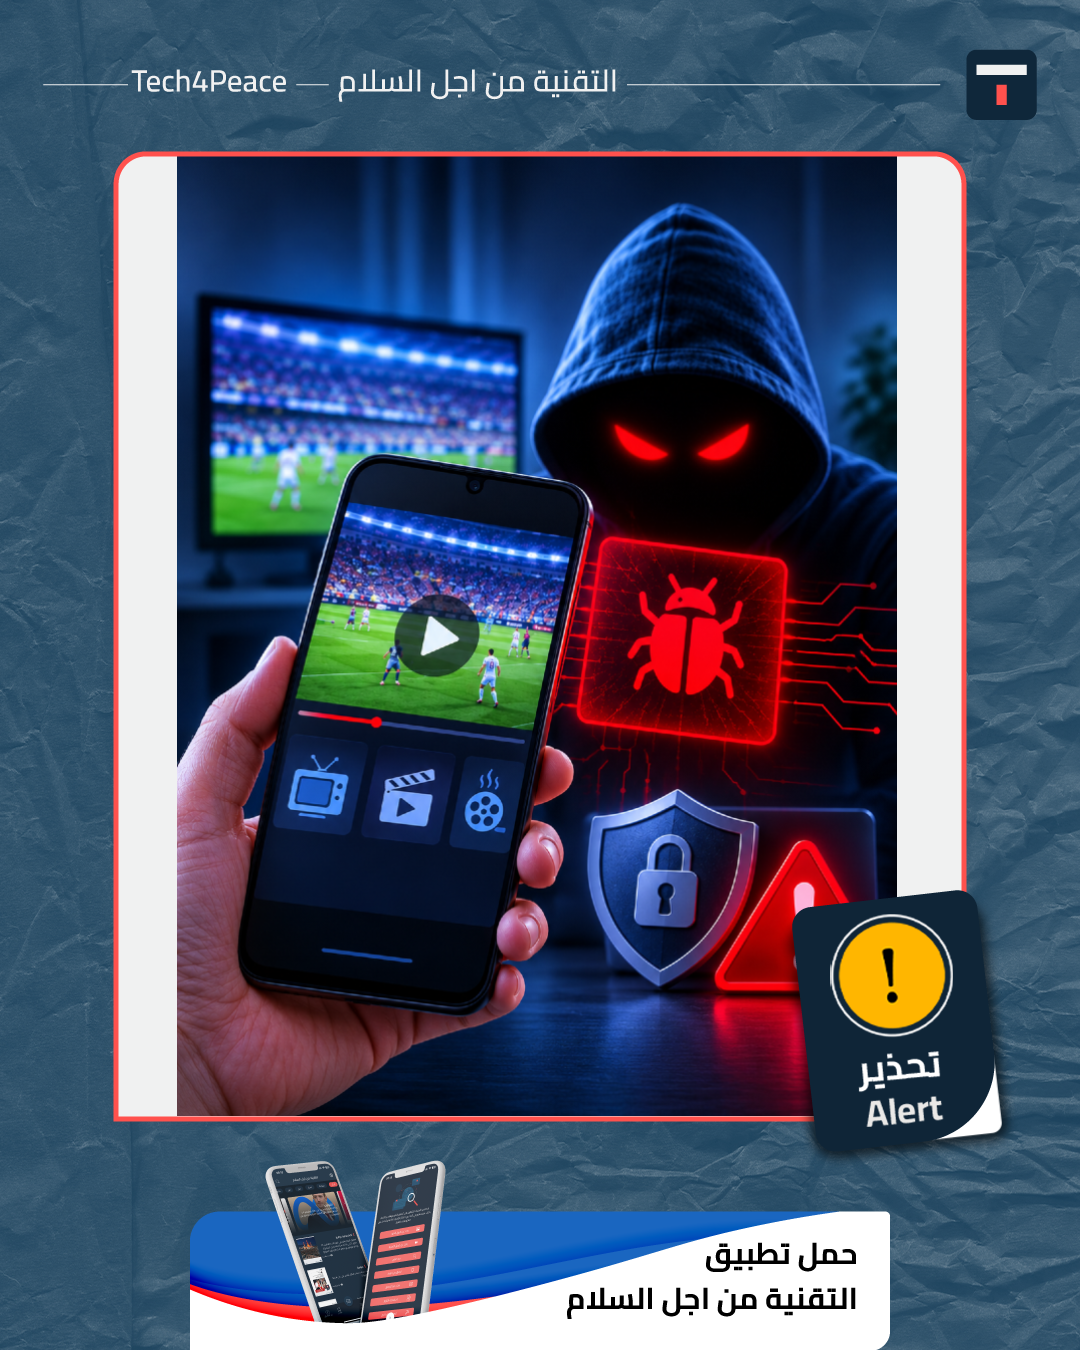
كشف باحثون أمنيون من شركة "Zimperium" عن برمجية خبيثة تعرف باسم "RATHat"، تستخدم للسيطرة على هواتف أندرويد، ويتم نشرها عبر تطبيقات مزيفة لمشاهدة المباريات والقنوات والمسلسلات، يروج لبعضها من خلال إعلانات ممولة على فيسبوك وروابط تحميل خارج متجر Google Play.
والسؤال هنا كيف تتم عملية الاحتيال؟
بعد تثبيت التطبيق، تظهر للمستخدم رسائل تطلب تفعيل خاصية "إمكانية الوصول" (Accessibility)، بحجة إصلاح مشكلة في الاتصال بالإنترنت أو إكمال تشغيل التطبيق، لكن عند منح هذه الصلاحية، تستطيع البرمجية الخبيثة مراقبة شاشة الهاتف، وقراءة كلمات المرور ورموز التحقق، والتحكم بالجهاز، مما قد يسمح للمحتالين بتنفيذ عمليات مالية دون علم المستخدم، والأخطر من ذلك هو أن برمجية "RATHat" تستطيع استغلال هذه الصلاحية لتفعيل "خيارات المطوّر" (Developer Options) وميزة "التصحيح اللاسلكي" (Wireless Debugging)، مما يمنحها قدرات أوسع للتحكم بالهاتف، وقد يسمح باستمرار نشاطها حتى بعد حذف التطبيق الخبيث.
وهل هذا يعني اختراق تطبيق "سوبر كي" (SuperQi)؟
من المهم التوضيح أن هذا النوع من الهجمات لا يعد اختراقاً لتطبيق "سوبر كي"، ولا يعني وجود ثغرة أمنية فيه أو في أنظمته، إذ يستهدف المحتالون هاتف المستخدم نفسه، ويحاولون استغلال التطبيقات المالية الأصلية المثبتة عليه لتنفيذ عمليات احتيالية، دون الحاجة بالضرورة إلى اختراق الأنظمة الداخلية لتلك التطبيقات.
إذن كيف تحمي نفسك؟
1. تجنب تحميل تطبيقات مشاهدة المباريات والقنوات من الروابط والإعلانات غير الموثوقة.
2. لا تمنح صلاحية "إمكانية الوصول" لتطبيقات لا تحتاج إليها، خصوصاً تطبيقات البث والمشاهدة.
3. راجع إعدادات الهاتف ← إمكانية الوصول (Accessibility)، وتأكد من عدم وجود تطبيقات مشبوهة تمتلك صلاحية التحكم بالجهاز.
4. راجع "خيارات المطوّر" (Developer Options)، وتأكد من إيقاف ميزة "التصحيح اللاسلكي" (Wireless Debugging) عند عدم استخدامها، مع الانتباه إلى أن تفعيل خيارات المطور وحده لا يعد دليلاً على الإصابة.
5. استخدم خدمة "Google Play Protect" لفحص التطبيقات المثبتة على هاتفك.
وفي حال تثبيت تطبيق مشبوه ومنحه صلاحيات التحكم، لا تعتمد على حذفه وحده، إذ قد تستمر بعض مكونات البرمجية الخبيثة بالعمل، وينصح بالتوقف عن استخدام الهاتف لإجراء المعاملات المالية والتواصل مع مزود الخدمة المالية من جهاز موثوق، مع الاستعانة بجهة مختصة لفحص الجهاز.
نؤكد أن إصابة هاتف المستخدم ببرمجية خبيثة لا تعني اختراق التطبيق المالي نفسه، لكنها قد تسمح للمحتالين باستغلال الجهاز للوصول إلى الحسابات وتنفيذ عمليات مالية غير مصرح بها.
لذا، ندعو مستخدمي هواتف أندرويد إلى توخي الحذر عند تثبيت التطبيقات، وعدم منح الصلاحيات الحساسة لمصادر غير موثوقة، حفاظاً على معلوماتهم الشخصية وأموالهم.